9月10日,2026(第六届)数智化转型发展大会在北京举行,"穿透式监管"成为活动热议的焦点。中国信通院牵头编写的《智能化穿透式监管研究报告》在会上发布,用友是这份报告的核心参编单位,也是过去三年里把"穿透式监管"从概念变成可交付产品的少数公司之一。
报告启动之前,用友已经和北京国家会计学院联合编撰并发布了《央国企DRP与穿透式监管白皮书》,系统阐述了DRP与穿透式监管的内在逻辑、融合路径与实施框架。白皮书前言里直接写了这样一句话:
"以用友BIP为代表的新一代数智化平台,为DRP的落地与穿透式监管的实现提供了强大的技术支撑。"
这一表述也印证了用友BIP在DRP落地与穿透式监管领域的技术路线得到了权威认可。也正因为有了白皮书阶段的积累,用友在参与《智能化穿透式监管研究报告》编撰时,能够把产业实践直接写进去,而不是停留在概念讨论。
用友与北京国家会计学院联合编撰发布《央国企DRP与穿透式监管白皮书》
1988年成立,38年只做一件事——帮中国企业把账算清楚、把业务管起来。从最早做财务软件起家,到今天把AI能力铺到国资监管一线,用友在这条线上走了将近四十年。
这份报告能由用友参与,跟这层积累直接相关。央国企监管不是新鲜事——过去十年信息化建设解决了"有"和"用"的问题,集团有了系统、业务上了线。但监管视角下的"穿透",并没有完全做到位。集团总部能看到汇总报表,但看不到三级、四级公司真实的业务细节;财务能算出资产负债率,但某笔付款背后有没有真实合同、真实货物流转,过去很难追。
用友认为穿透的关键不是再造一套系统,而是把现有数据接进来、串起来、再追下去。基于这个判断,用友在2024年前后就明确了"数据底座 + 监管模型层 + AI入口"的三层架构,把政策要求提前转化成产品能力。这也是用友能作为核心单位参与这次报告编撰的产业基础。
用友BIP是用友战略级、平台级的数智化产品,被业内称为"全球领先的企业数智化大平台"。用友BIP穿透式监管平台,是用友BIP面向国资监管领域的核心落地形态。它的核心结构,是三层。
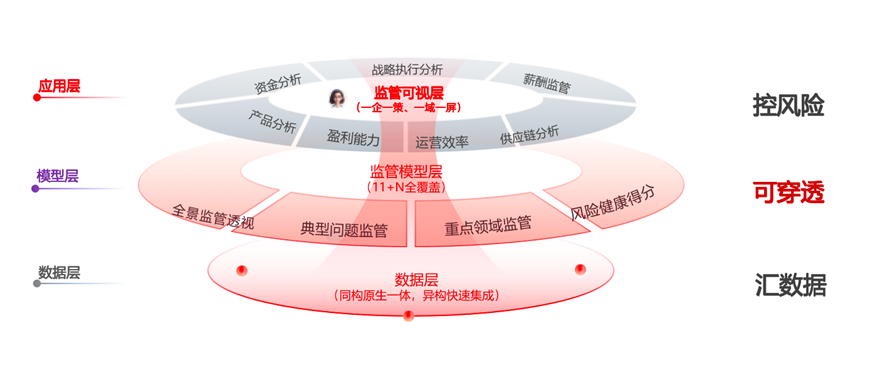
用友BIP穿透式监管平台三层架构:数据层 · 监管模型层 · 监管可视层
最底层是数据层。这一层做的事情比较基础但很关键——把核算、司库、财务共享、合同、产权等异构系统的数据打通,做到同构原生一体、异构快速集成。数据一旦进来就不落地、不被篡改,这是后面所有分析能站住脚的前提。没有这一层,上面再花哨的模型都是空中楼阁。
中间层是监管模型层。内置了11类基础风险模型,加上客户可以自配置的N个专项模型,覆盖资金分析、战略执行分析、薪酬监管、产品分析、盈利能力、运营效率、供应链分析等多个维度。这一层是平台"能不能用"的关键——模型好坏决定了穿透的深度。用友过去几年在央企实践里踩过的坑、积累的经验,沉淀下来就是这11+N套模型。
最上层是监管可视层。给不同角色呈现不同看板:全景监管透视、典型问题监管、重点领域监管、风险健康得分,做到"一企一策、一域一屏"。监管人员打开系统就能看到全局态势,想看细节就一层层钻下去,不用在多个系统之间来回切换。
三层架构串起来的主线,用友内部叫"汇数据—可穿透—控风险"。从原始凭证到风险报告,整个链路可以一路追下去,不会断在中间环节。
央国企监管里哪些问题最难穿透?用友把过去三年在央企实践里遇到的典型问题归成11类。举几个常见的:
· "控股不控权"——集团对下属公司有股权,但实际经营信息只能看到月度报表,下沉不到业务
· "靠企吃企"——关联交易里嵌套多层关系,钱出去了但说不清去了哪
· "虚假贸易"——采购合同、销售合同、付款记录看起来都对,但链路追到原始单据时没有真实的货物流转
· "多层架构"——集团层级多、管理半径长,传导链路过长导致指令变形、监管失焦
覆盖的业务领域则有12类:资金、投资、产权、财务、会计、金融、薪酬、采购、合同、行业。每个问题都能沿着"风险总览—专题看板—风险分析—风险报告"的链路,一直追到业务源头。
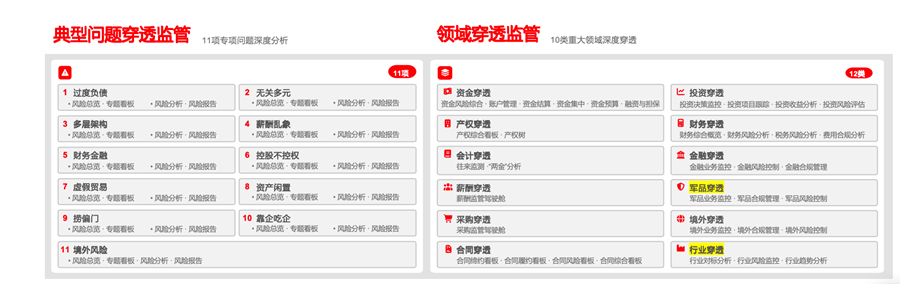
用友BIP穿透式监管平台:11项典型问题穿透 + 12类重大领域穿透
用友的客户里,有集团总部专门提到这套全链路穿透的价值:
"以前看到某企业指标异常就结束了,现在能追到是哪一笔业务、哪一张单据出了问题。"
责任能倒查到具体的人头上,这是过去监管模式里最难落地的环节。
穿透式监管过去最大的成本,是人。监管人员面对海量数据,靠经验、靠工单、靠翻账本。这种方式下,响应时间很难快起来,归因路径也很难标准化。
用友的解法是把YonWork智能风控大模型嵌进监管流程。YonWork是用友面向企业的AI智能工作入口,在监管场景里被包装成一个对话式监管智能体。实测下来几个关键数字:
· 归因响应时间压到5秒以内——过去要翻半天账本
· 问数准确率超过95%——监管人员问一句"某集团利润下滑原因",给出的归因路径准确度可接受
· 自动生成的风险报告用户接受度超过80%——模板预置,按需调参
演示里有个典型场景:监管人员输入一句"查询2026年3月某集团整体风险情况",YonWork监管智能体会自动调用风险查询脚本,定位全级次组织的风险分布,识别出"成本费用利润率下滑""股东回报被稀释"等具体风险项,然后按预设模板生成一份四章结构的专项报告——风险总览、风险项明细、重点风险处置详情、待处置风险提示。这一套流程,过去要一个团队干一周,现在是一个对话框的事。
监管场景里最怕的不是没发现问题,而是问题发现了但没人接、没人改、没人追责。过去很多监管平台"重发现、轻处置",预警发出去就石沉大海。
用友的七步风险闭环——确定目标与范围 → 设定风险规则 → 风险识别 → 风险评估 → 风险应对 → 风险评分 → 风险报告——加上"数据自动采集、模型自动分析、风险自动预警、核查自动派单、整改自动跟踪"五个自动,把责任压到了流程上。触发预警后,系统自动生成风险评估、自动派单核查任务、整改过程自动留痕,最终责任落到具体的人。
这样做的好处是,监管模式从"事后处置"转向了"事前预防"——大部分风险在变成真问题之前就被识别出来了。
这份报告的真正价值,在于用友把过去多年在央企实践里踩过的坑、做出的方法论,正式沉淀成了行业共识。随着国资委对央国企"穿透式监管"考核要求逐步细化,未来会有越来越多的集团启动相关建设。
用友的策略始终明确:把行业标准做厚,把客户价值做实。不靠单点项目去博市场,而是把方法论开放出来,让整个行业少走弯路。
关联阅读
电子书下载